Beveiligingsupdates
Het grootste deel van je site is code die je niet zelf schreef.
Een maatwerksite leunt op honderden open-sourcelibraries. De huidige Top 10 van OWASP zet fouten in de softwaretoeleveringsketen op de derde plaats van de beveiligingsrisico’s voor webapplicaties, en noemt het niet op tijd bijwerken van frameworks en dependencies als een van de oorzaken. Het Nationaal Cyber Security Centrum (NCSC) noemt een systeem dat niet is bijgewerkt met de nieuwste beveiligingsupdates als voorbeeld van een zwakke plek die een aanvaller een ingang kan bieden.
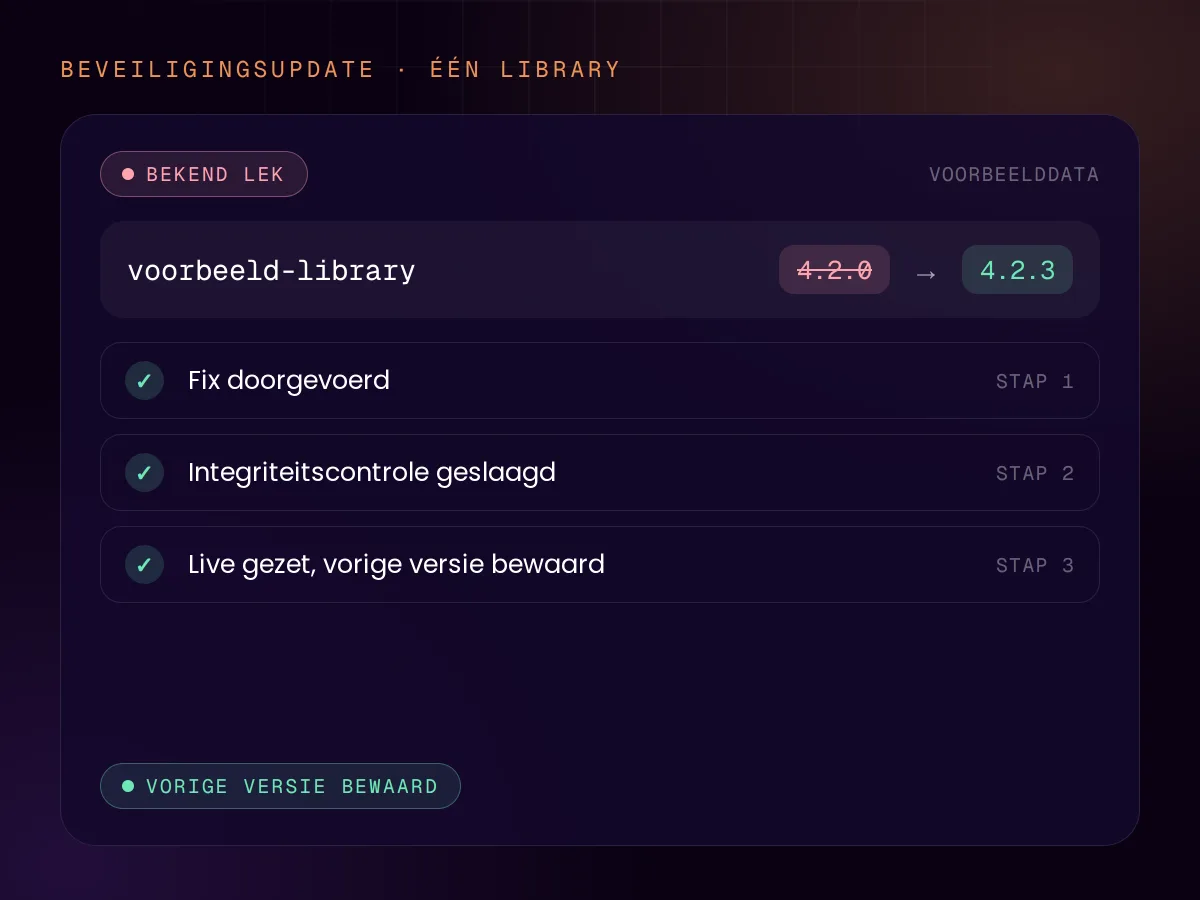
Updates hangen daarom niet af van iemands geheugen. Tools zoals npm audit en Dependabot van GitHub melden een library met een bekend lek, de fix wordt doorgevoerd en de integriteitscontrole draait voordat de wijziging bij bezoekers aankomt. Het NCSC wijst erop dat een organisatie zelf verantwoordelijk is om nieuwe beveiligingsupdates bij te houden, en adviseert ze tijdig te installeren.
- Framework en runtime op ondersteunde versies
- Bekende kwetsbaarheden in dependencies opgelost
- Elke update getest voordat hij live gaat